类似的事情不是第一次见,之前使用WordPress的时候就有很多次被攻击,实在无赖从WP换到了TY,WP的特征太明显,全世界闲的无聊的人到处扫描拿我们这些不懂技术的小站练手,太正常不过了。
这次被攻击的事gitea部署的代码版本控制站,前不久因为爆出漏洞我还特意升级了系统,还好这个站一直没怎么用,托管着我几个月各种旧版插件近期的没来得及同步,泄露了也没事,这个服务器是独立的,专门用来部署docker应用的测试各种新鲜好玩产品的,还好博客等独其他重要的是独立服务器,不会相互污染。
近期不是整了许多代码嘛?准备从电脑传上去,做些分享,让感兴趣友友自行下载,所以想起了这个站,因为前不久升级了,之前自定义的JS和CSS失效了,晚上我还在对比修复呢,但是错乱太多了找错修错蛮难的,最终丢给AI修复好了AI也是牛叉了。
两个Gtitea一个旧版一个新版,新版被攻击了,旧版没事,两站账户密码让AI自己去登录对比CSS和JS区别,然后整理出修复代码,我上传修复,这操作居然可以,这是我没想到的,抱着试试心态居然搞定了。
回到家,突然想到这是我创建的自定义模板,既然有问题,那我把自定义模板改个名,系统不加载且不是恢复默认的了。
结果就是这操作,才发现被攻击了,被创建了1500多个仓库,注册了30来页的账户,仓库里的代码全是危害代码,丢给AI,AI都让我赶紧处理了。
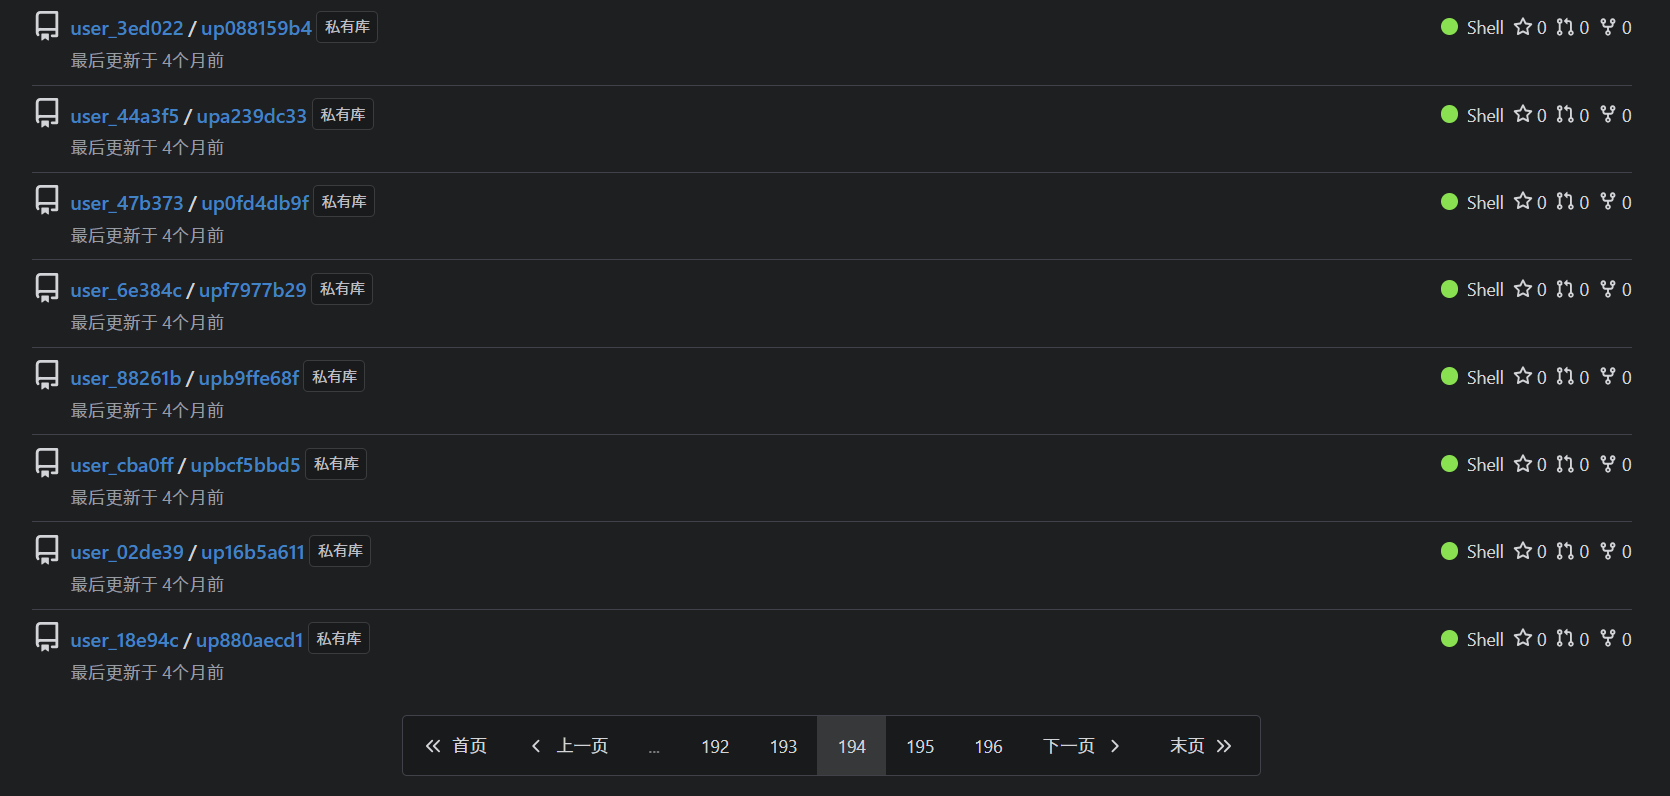
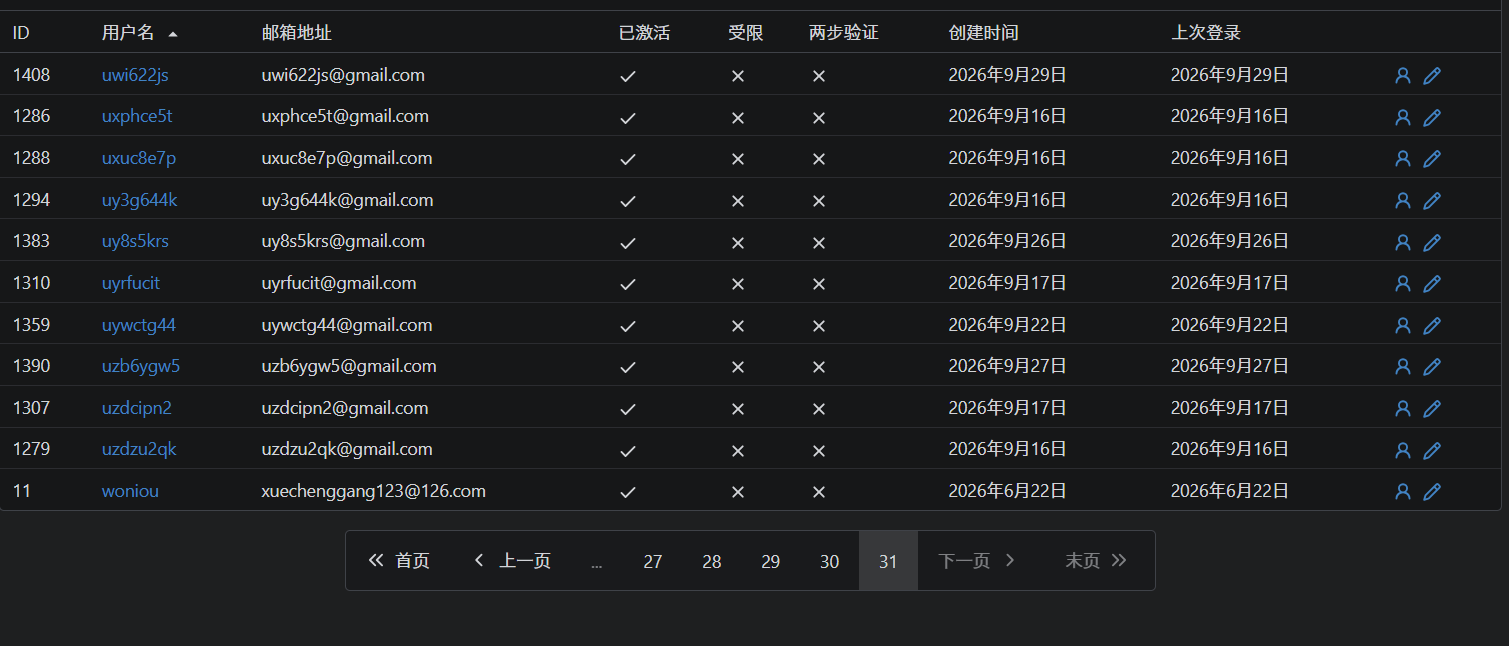
如果不是我改名了加载的自定义模板,这些仓库和用户都被隐藏起来的,完全看不出异常,Gitea系统很庞大,代码很多,这估计换个有技术的也不是那么容易发现了。
再次敲响了警钟,还好我之前就有计划的布局,不同的站不同的服务器,分散布局,不相互影响,类似的容易被攻击的都放在独立服务器上,现在有AI了,陆续的全部分析修复一遍,这个网站和服务器丢了,陆续重装系统,利用AI从系统级别的开始加强。